Vulnerabilidades en productos de Microsoft | |
Microsoft publicó recientemente su actualización de seguridad de octubre de 2024, la cual incluye parches para 118 vulnerabilidades que afectan a una variedad de productos y servicios. | |
 | |
CVE-2024-43582: Vulnerabilidad en servidor RDP de Windows permite ejecución remota de código. - (CRITICA)
Un uso después de la liberación de la memoria en el servidor RDP de Windows permite que un atacante no autenticado, al enviar paquetes malformados a un host RPC, pueda ejecutar código arbitrario en el lado del servidor con los mismos permisos que el servicio RPC.
CVE-2024-43468: Vulnerabilidad en Microsoft Configuration Manager permite ejecución de código arbitrario. - (CRÍTICA)
Se detectó una vulnerabilidad de neutralización incorrecta de elementos especiales en Microsoft Configuration Manager permite que un atacante no autenticado envíe solicitudes especialmente diseñadas al entorno de destino, los cuales se procesarán de manera insegura, logrando la ejecución de código arbitrario en el servidor o base de datos subyacente.
CVE-2024-38124: Vulnerabilidad en Windows Netlogon permite elevación de privilegios. - (CRÍTICA)
Una vulnerabilidad de autenticación incorrecta en Microsoft Windows Netlogon puede ocasionar que un atacante autenticado con acceso LAN pueda obtener privilegios de administrador de dominio y comprometer el dominio controlado.
CVE-2024-43572: Vulnerabilidad en Microsoft Management Console permite ejecución remota de código. - (ALTA)
Se detectó una vulnerabilidad de neutralización incorrecta en Microsoft Management Console puede generar que un atacante ejecute código arbitrario, al lograr que una víctima descargue y abra un archivo MSC especialmente diseñado. Microsoft es consciente de la existencia de un exploit para la vulnerabilidad.
CVE-2024-43573: La vulnerabilidad en la plataforma MSHTML de Windows permite un ataque de spoofing. - (MEDIA)
Una vulnerabilidad de neutralización incorrecta de la entrada durante la generación de páginas web puede ser aprovechada por un atacante para generar ataques de spoofing. Microsoft es consciente de la existencia de un exploit para la vulnerabilidad.
| |
Ataque de día cero de CSA (Cloud Services Appliance) de Ivanti | |
Los atacantes están explotando activamente múltiples vulnerabilidades de día cero que afectan a Ivanti CSA (Cloud Services Appliance) que podrían llevar a un atacante a obtener acceso de administrador, eludir las medidas de seguridad, ejecutar comandos SQL arbitrarios y ejecutar código de forma remota. | |
El equipo de respuesta a incidentes (IR) de FortiGuard ha estado involucrado en uno de los CSA (Cloud Services Appliance) comprometidos. Como la investigación aún está en curso, se proporcionarán más detalles sobre la campaña una vez que estén disponibles. | |
- CVE-2024-9379: La inyección SQL en la consola web de administración de Ivanti CSA anterior a la versión 5.0.2 permite que un atacante remoto autenticado con privilegios de administrador ejecute sentencias SQL arbitrarias.
- CVE-2024-9380: Una vulnerabilidad de inyección de comandos del sistema operativo en la consola web de administración de Ivanti CSA anterior a la versión 5.0.2 permite que un atacante remoto autenticado con privilegios de administrador obtenga la ejecución remota de código.
- CVE-2024-9381: El recorrido de ruta en Ivanti CSA anterior a la versión 5.0.2 permite que un atacante remoto autenticado con privilegios de administrador eluda las restricciones.
- CVE-2024-8963: La travesía de ruta en Ivanti CSA anterior al parche 4.6 519 permite que un atacante remoto no autenticado acceda a funcionalidad restringida.
| | |
|
Ivanti ha publicado actualizaciones para Ivanti CSA (Cloud Services Appliance) que solucionan estas vulnerabilidades. Aviso de seguridad Ivanti CSA (Cloud Services Appliance)
En el aviso, Ivanti mencionó que han observado una explotación limitada de CSA 4.6 cuando CVE-2024-9379 o CVE-2024-9380 están encadenadas con CVE-2024-8963.
| |
Fuente: FortiGuard by Fortinet | |
El ransomware Prince ataca a través de una estafa de phishing de Royal Mail | |
Los investigadores de Proofpoint identificaron una campaña que se hacía pasar por la empresa de correos británica Royal Mail y que distribuye el ransomware Prince. | |
|
Prince es una variante del ransomware disponible de forma gratuita en GitHub con una "exención de responsabilidad" que indica que solo está diseñada para fines educativos.
Cabe destacar que en la mayoría de los casos los mensajes parecen originarse a través de formularios de contacto publicados en los sitios web de las organizaciones objetivo, lo que indica que el actor no se dirige exclusivamente a las organizaciones directamente por correo electrónico, sino también a través de formularios de contacto públicos.
| |
|
Este enfoque, asociado a formularios, permite a los atacantes eludir algunas medidas de seguridad del correo electrónico y llegar a múltiples destinatarios dentro de una organización.
Los atacantes envían mensajes que parecen provenir de una dirección de Proton Mail, haciéndose pasar por comunicaciones oficiales de Royal Mail. Estos mensajes contienen un archivo PDF adjunto que dirige a las víctimas a descargar un archivo ZIP de Dropbox.
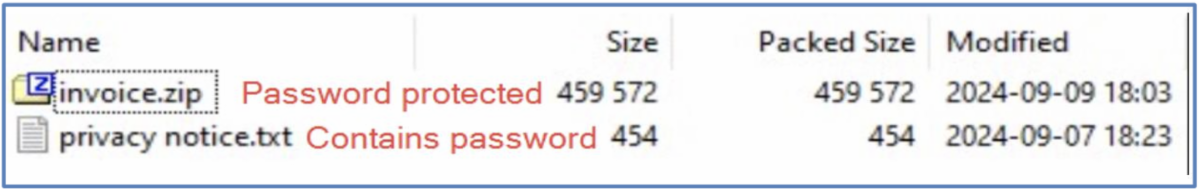
Este archivo ZIP contiene otro archivo ZIP protegido con contraseña y un archivo de texto con la contraseña necesaria para abrirlo.
| | |
|
Una vez abierto, el segundo archivo ZIP contiene un archivo de acceso directo (LNK) que ejecuta el código JavaScript diseñado para implementar el ransomware. El ransomware cifra los archivos en la computadora de la víctima, agregando la extensión “.womp” y muestra una nota de rescate exigiendo el pago en Bitcoin para el descifrado.
Esta campaña carece de un mecanismo de descifrado, a diferencia de los ataques de ransomware típicos, que tienen como objetivo extorsionar dinero a cambio de descifrar archivos. La nota de rescate afirma falsamente que se han exfiltrado archivos y promete el descifrado automático tras el pago de 0,007 Bitcoins (aproximadamente 400 dólares).
Sin embargo, no existe capacidad para exfiltrar datos ni identificar a las víctimas, lo que sugiere que incluso si las víctimas pagan, sus archivos permanecerán inaccesibles. La naturaleza destructiva del ataque plantea interrogantes sobre sus motivos. No está claro si los autores de la amenaza cometieron un error o si lo planearon intencionalmente para interrumpir el funcionamiento del sistema sin obtener un beneficio económico. La falta de instrucciones de comunicación respalda la teoría de que el descifrado nunca fue previsto.
| |
Fuente: Centro Nacional de Seguridad Nacional | |
Resumen y estudio de Tenable, respecto a actualizaciones de Microsoft liberadas recientemente | |
Microsoft aborda 117 CVE, tres de ellas calificadas como críticas y cuatro vulnerabilidades de día cero, dos de las cuales fueron explotadas in situ. | |
Microsoft parcheó 117 vulnerabilidades CVE en el lanzamiento del martes de parches de octubre de 2024, de las cuales tres se calificaron como críticas, 113 se calificaron como importantes y una se calificó como moderada. Nuestros recuentos omitieron una vulnerabilidad informada por Hackerone. | |
|
CVE-2024-43572 es una vulnerabilidad de RCE en Microsoft Management Console (MMC). Se le asignó una puntuación CVSSv3 de 7,8 y se considera importante. Un atacante podría explotar esta vulnerabilidad, convenciendo a un objetivo vulnerable mediante el uso de tácticas de ingeniería social para que abra un archivo especialmente diseñado. Una explotación exitosa permitiría al atacante ejecutar código arbitrario. Según Microsoft, CVE-2024-43572 fue explotada en la naturaleza como un día cero.
CVE-2024-43573 es una vulnerabilidad de suplantación de identidad en la plataforma MSHTML de Windows. Se le asignó una puntuación CVSSv3 de 6,5 y se la califica como moderada. Un atacante remoto no autenticado podría aprovechar esta vulnerabilidad convenciendo a un objetivo potencial de que abra un archivo malicioso. Según Microsoft, CVE-2024-43573 se explotó de forma generalizada como un ataque de día cero.
CVE-2024-20659 es una vulnerabilidad de evasión de funciones de seguridad en Windows Hyper-V. Se le asignó una puntuación CVSSv3 de 7,1, se considera importante y se evaluó como "Explotación menos probable" según el Índice de explotabilidad de Microsoft .
CVE-2024-43583 es una vulnerabilidad de EoP en Winlogon. Se le asignó una puntuación CVSSv3 de 7,8 y se considera importante. Un atacante local autenticado podría aprovechar esta vulnerabilidad para obtener privilegios de SISTEMA. Según Microsoft, CVE-2024-43583 se divulgó públicamente antes de que se pusiera a disposición un parche.
CVE-2024-38212,CVE-2024-38261, CVE -2024-38265, CVE-2024-43453, CVE-2024-43549, CVE-2024-43564, CVE-2024-43589, CVE-2024-43592, CVE-2024-43593, CVE-2024-43607, CVE-2024-43608 y CVE-2024-43611 son una serie de vulnerabilidades RCE en Windows Routing and Remote Access Service (RRAS) que representan el 10% de las vulnerabilidades en la actualización del martes de parches de Microsoft de octubre. Las 12 vulnerabilidades comparten una puntuación CVSSv3 común de 8,8, con excepción de CVE-2024-38261, a la que se le asignó una puntuación de 7,8. Cada una de estas vulnerabilidades está clasificada por Microsoft como "de explotación poco probable" y comparten rutas de ataque similares según las descripciones de Microsoft de las vulnerabilidades.
CVE-2024-43533 y CVE-2024-43599 son un par de vulnerabilidades de RCE en el Cliente de Escritorio Remoto de Microsoft, ambas con una puntuación CVSSv3 de 8,8 y marcadas por Microsoft como "Explotación menos probable". El vector de ataque señalado por Microsoft enumera un requisito previo para que un atacante primero ponga en peligro un Servidor de Escritorio Remoto. Una vez puesto en peligro, el atacante puede aprovechar RCE contra dispositivos de conexión vulnerables.
CVE-2024-43468 es una RCE en Microsoft Configuration Manager que Microsoft cataloga como “Explotación menos probable” a pesar de tener una puntuación crítica CVSSv3 de 9,8, la más alta en la actualización del martes de parches de octubre. Un atacante puede aprovechar esta vulnerabilidad sin autenticación previa enviando una solicitud especialmente diseñada a una máquina vulnerable, lo que da como resultado una RCE en la máquina o en su base de datos subyacente.
CVE-2024-38124 es una vulnerabilidad de EoP en Windows Netlogon evaluada como “Explotación menos probable” con una puntuación CVSSv3 de 9, la segunda más alta en la actualización del martes de parches de octubre. Un atacante necesitaría acceso autenticado a la misma red que un dispositivo vulnerable y cambiar el nombre de su máquina para que coincida con el controlador de dominio para establecer un canal seguro.
| | | |
Telekopye: el bot de estafadores en Telegram que ahora ataca a sitios de reserva de hospedaje | |
ESET Research vuelve encontrarse con Telekopye, un kit de herramientas que opera como bot de Telegram entre estafadores, esta vez apuntando a plataformas de reserva de hospedaje como Airbnb y Booking.com | |
La creciente popularidad de los mercados online ha atraído a estafadores que se aprovechan de compradores y vendedores desprevenidos, buscando obtener información de tarjetas de pago en lugar de llegar a un acuerdo. Los investigadores de ESET han descubierto que una de estas redes organizadas de estafadores -que utiliza Telekopye, un kit de herramientas descubierto por ESET Research en 2023- ha ampliado sus operaciones para dirigirse a los usuarios de plataformas populares de reserva de alojamiento. | |
|
Telekopye es un kit de herramientas que funciona como un bot de Telegram, principalmente como una navaja suiza para convertir las estafas de mercado online en un negocio ilícito organizado. Lo utilizan docenas de grupos de estafadores, con hasta miles de miembros, para robar millones a los Mamuts, como llaman a los compradores y vendedores objetivo. Los Neandertales, como llamamos a los estafadores, apenas requieren conocimientos técnicos: Telekopye se encarga de todo en cuestión de segundos.
Descubierto por ESET Research en 2023, Telekopye ha estado en uso desde al menos 2016, con víctimas en todo el mundo. Múltiples pistas apuntan a Rusia como país de origen del autor o autores del bot y también de los estafadores que lo utilizan. Telekopye está diseñado para dirigirse a una gran variedad de servicios en línea en Europa y América del Norte, como OLX, Vinted, eBay, Wallapop y otros. En el momento de redactar este artículo, hemos contabilizado aproximadamente 90 servicios diferentes que son objetivo de las estafas.
| | | |
|
Los Neanderthals -miembros de cualquier grupo de Telegram que utilice Telekopye- obtienen acceso a la interfaz de usuario del bot, que permite generar fácilmente correos electrónicos de phishing, mensajes SMS, páginas web y otras funciones.
Los grupos de Telekopye tienen un funcionamiento similar al de una empresa, con una jerarquía clara, funciones definidas, prácticas internas -incluidos procesos de admisión y tutoría para los recién llegados-, horarios de trabajo fijos y pagos de comisiones para los administradores de Telekopye. Los trabajadores que realizan las estafas deben entregar toda la información confidencial robada, y en realidad no roban dinero: eso lo gestionan otras funciones de la organización. Cada grupo mantiene un chat transparente de todas las transacciones, visible para todos los miembros.
Los neandertales utilizan dos escenarios principales para atacar los mercados en línea: uno en el que se hacen pasar por vendedores y otro, mucho más común, en el que se hacen pasar por compradores. Ambos escenarios terminan con la víctima/el mamut introduciendo la información de la tarjeta de pago o las credenciales de la banca en línea en una página web de phishing que imita una pasarela de pago.
| |
Fuente: WeLiveSecurity by ESET | |
Nuevas técnicas de phishing para evadir la detección: códigos QR basados en ASCII y URL tipo "Blob" | |
Incluso las campañas de phishing más sofisticadas pueden fracasar si no logran superar las defensas de seguridad, por lo que no sorprende que los ciberatacantes sigan probando nuevas técnicas que puedan ayudarlos a evitar ser detectados. | |
|
El primero implica un código QR que, en lugar de ser una imagen estática, se construye a partir de combinaciones de bloques ASCII/Unicode.( █ )' caracteres. Esta táctica está diseñada para evitar que el software de seguridad extraiga la URL maliciosa del código QR.
La segunda técnica implica el uso de identificadores uniformes de recursos (URI) de tipo " Blob " (objeto binario grande) , que acceden a datos generados localmente dentro del navegador en lugar de depender de dominios maliciosos conocidos. Estos URI de tipo Blob se crean de forma dinámica y pueden caducar rápidamente, lo que dificulta su seguimiento y análisis. Además, debido a que algunos controles de seguridad no examinan los URI de tipo Blob tan exhaustivamente como lo harían con los enlaces HTTP o HTTPS más tradicionales, los intentos de phishing que utilizan dichos URI pueden eludir los mecanismos de detección iniciales.
| |
|
Hace un año, el volumen de ataques de phishing basados en códigos QR aumentó repentinamente. Los datos de Barracuda muestran que alrededor de 1 de cada 20 buzones de correo fueron el objetivo de ataques con códigos QR en el último trimestre de 2023.
Estos ataques generalmente implicaban códigos QR estáticos basados en imágenes. Los atacantes incrustaban enlaces maliciosos en el código QR y alentaban a los usuarios a escanearlo, lo que los llevaba a una página falsa que parecía ser un servicio o una aplicación confiable.
Las medidas de seguridad se adaptaron rápidamente. Herramientas como el escaneo con reconocimiento óptico de caracteres (OCR) pueden extraer, verificar y bloquear URL maliciosas en códigos QR.
Los analistas de amenazas de Barracuda han identificado una nueva generación de ataques de phishing con códigos QR, diseñados para evadir las defensas basadas en OCR. En estos ataques, la "imagen" del código QR se crea a partir de caracteres ASCII/Unicode.
En un correo electrónico, parecerá un código QR tradicional. Para un sistema de detección de OCR típico, parecerá insignificante.
| | |
Las técnicas de phishing evasivas han avanzado significativamente y representan una amenaza cada vez mayor para las organizaciones. Los ciberatacantes perfeccionan constantemente sus métodos para eludir las medidas de seguridad tradicionales. A medida que los ataques de phishing se vuelven más sofisticados, es esencial implementar estrategias de defensa de múltiples capas y fomentar una sólida cultura de seguridad. | |
|
Acerca de Bafing
Somos una empresa con más de 29 años de experiencia en el mercado de Tecnologías que ofrece soluciones muy especializadas en Ciberseguridad, eHealth y Smart Buildings.
El presente documento es una comunicación de carácter general hecha exclusivamente con propósitos informativos. Usted recibe este newsletter tras haberse suscrito al mismo. Si no desea continuar recibiéndolo, por favor escribir a bdigital@bafing.com
| | | | |