|
En el mundo de la ciberseguridad, las amenazas evolucionan constantemente, y una nueva campaña de malware está utilizando errores falsos en Google Chrome, Word y OneDrive para engañar a los usuarios y ejecutar scripts maliciosos de PowerShell. En esta ocasión, analizaremos cómo estos ataques funcionan y cómo pueden ser mitigados.
Cómo Funcionan los Ataques
Los ataques recientes han sido vinculados a varios actores de amenazas, incluyendo a ClearFake, el nuevo grupo de ataques llamado ClickFix, y el conocido distribuidor de spam TA571. Estos grupos emplean técnicas de ingeniería social para convencer a los usuarios de que ejecuten "correcciones" maliciosas que terminan instalando malware en sus sistemas.
Tácticas Utilizadas:
-
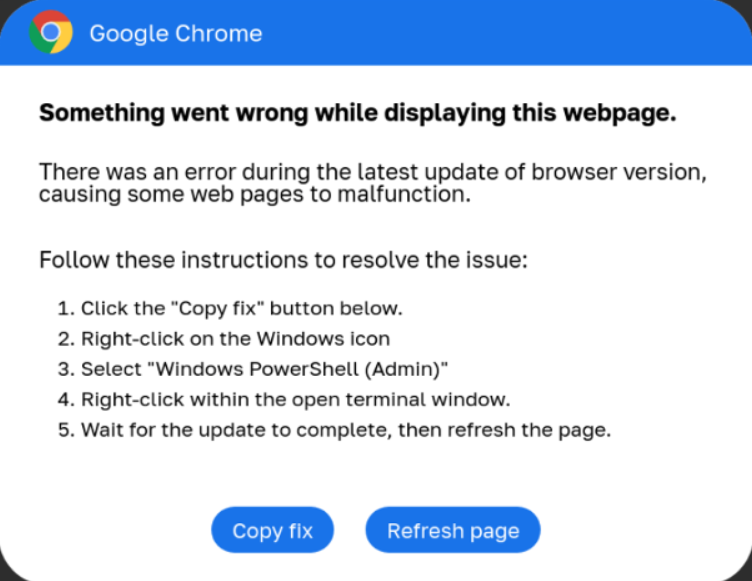
Superposiciones Web Falsas: Los atacantes utilizan superposiciones en sitios web legítimos que solicitan a los visitantes instalar actualizaciones falsas del navegador que en realidad son malware.
-
Errores Falsos: Las superposiciones muestran errores falsos de Google Chrome, Microsoft Word y OneDrive, instando a los usuarios a copiar y ejecutar scripts de PowerShell en sus sistemas.
-
Interacción del Usuario: A pesar de que los ataques requieren una considerable interacción del usuario, la presentación de un problema aparente con una solución inmediata incita a las personas a actuar sin evaluar los riesgos.
Según un informe reciente de ProofPoint, las cargas útiles de estos ataques incluyen DarkGate, Matanbuchus, NetSupport, Amadey Loader, XMRig, un secuestrador de portapapeles y Lumma Stealer.
|