Especial Gartner Security & Risk Management Summit 2026

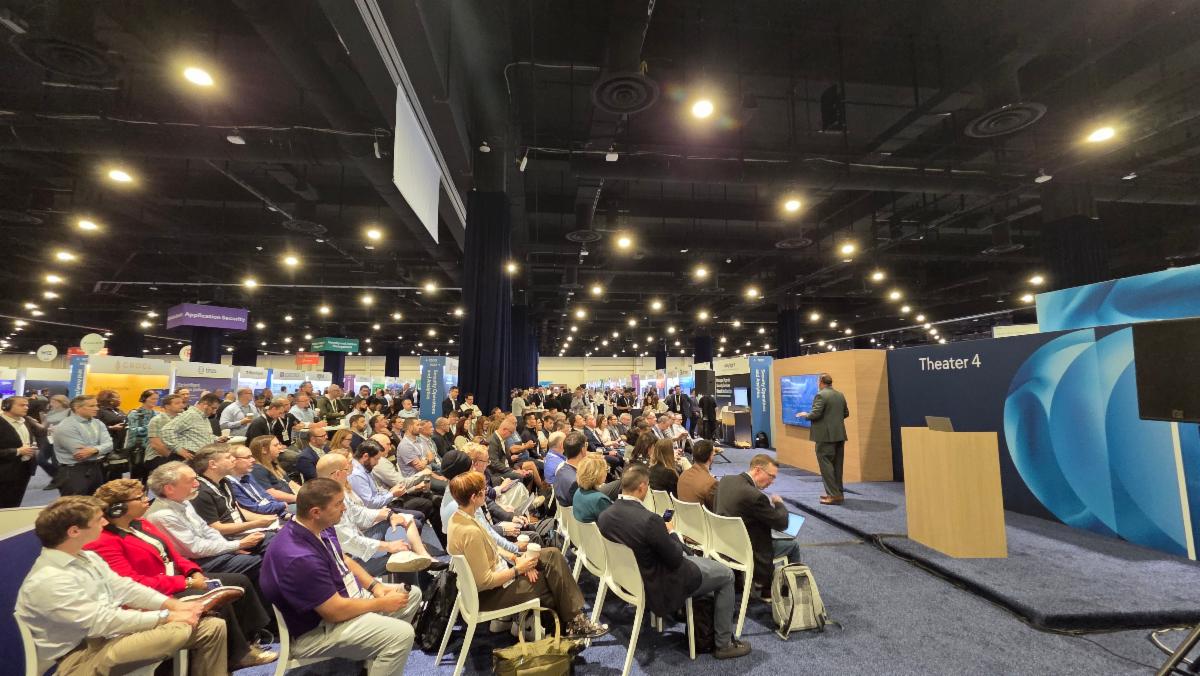
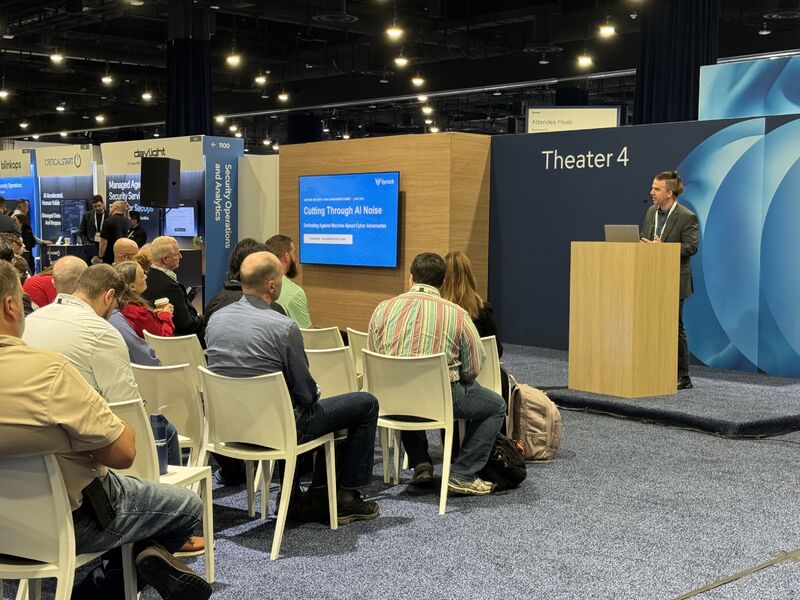
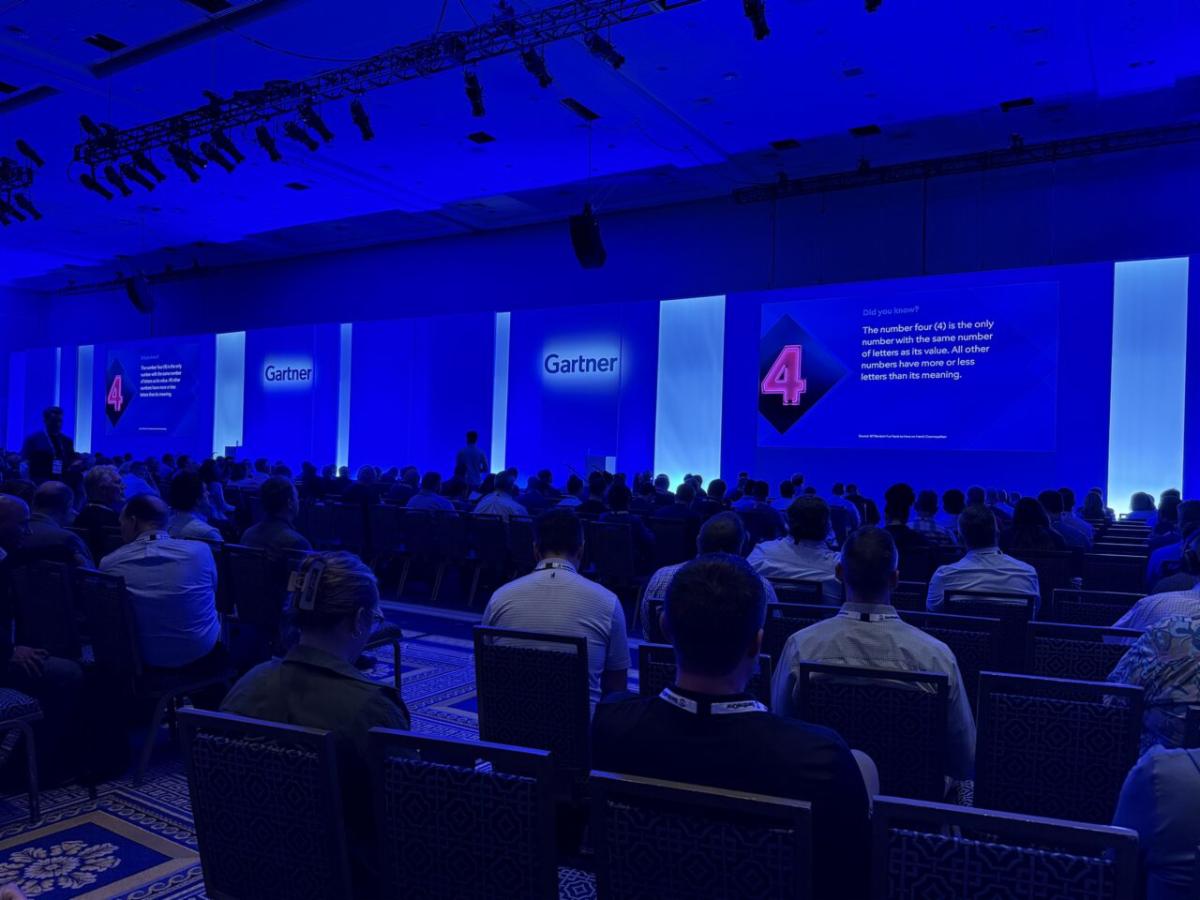
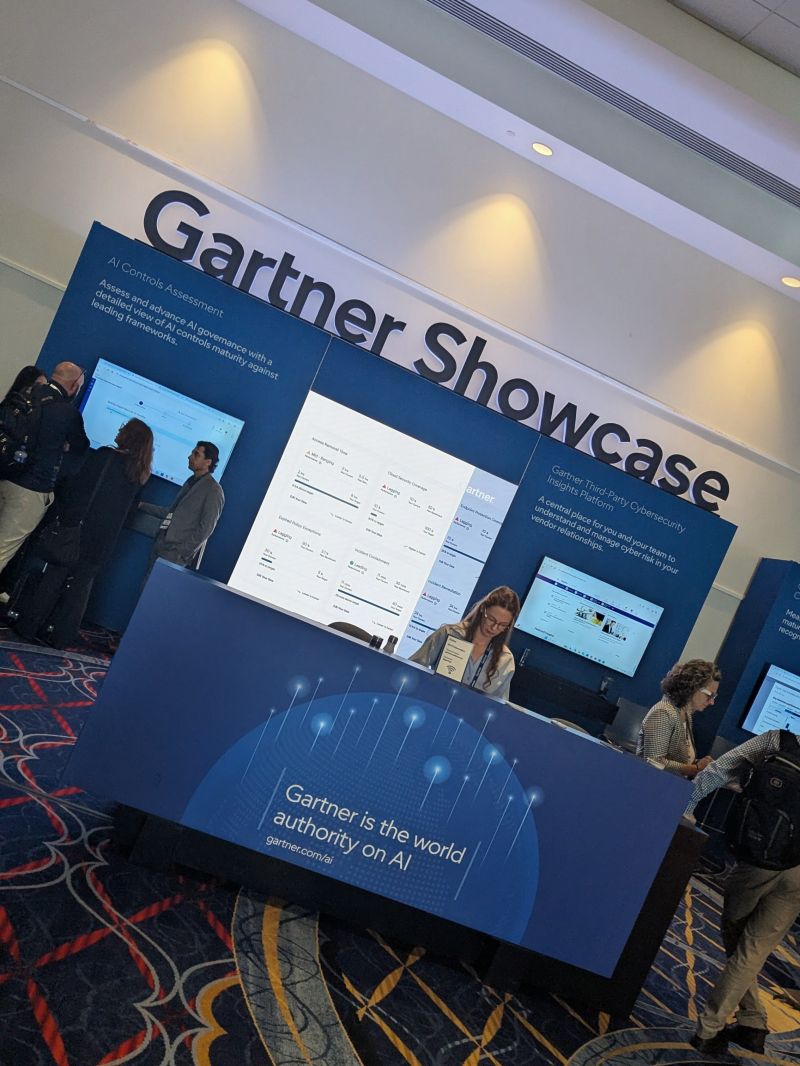
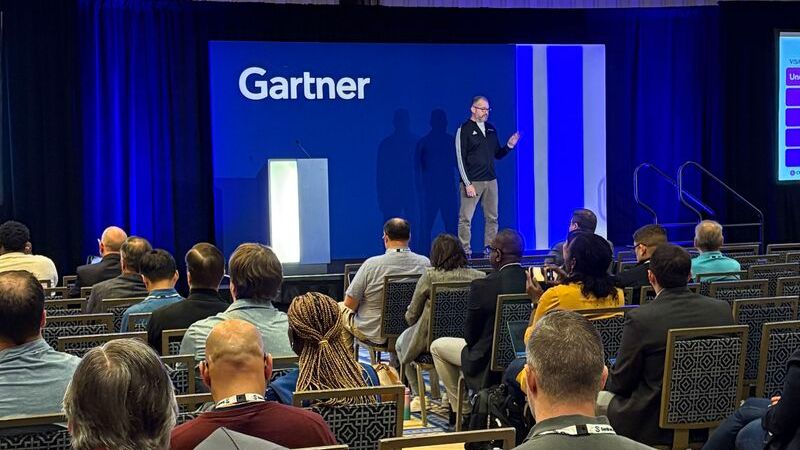
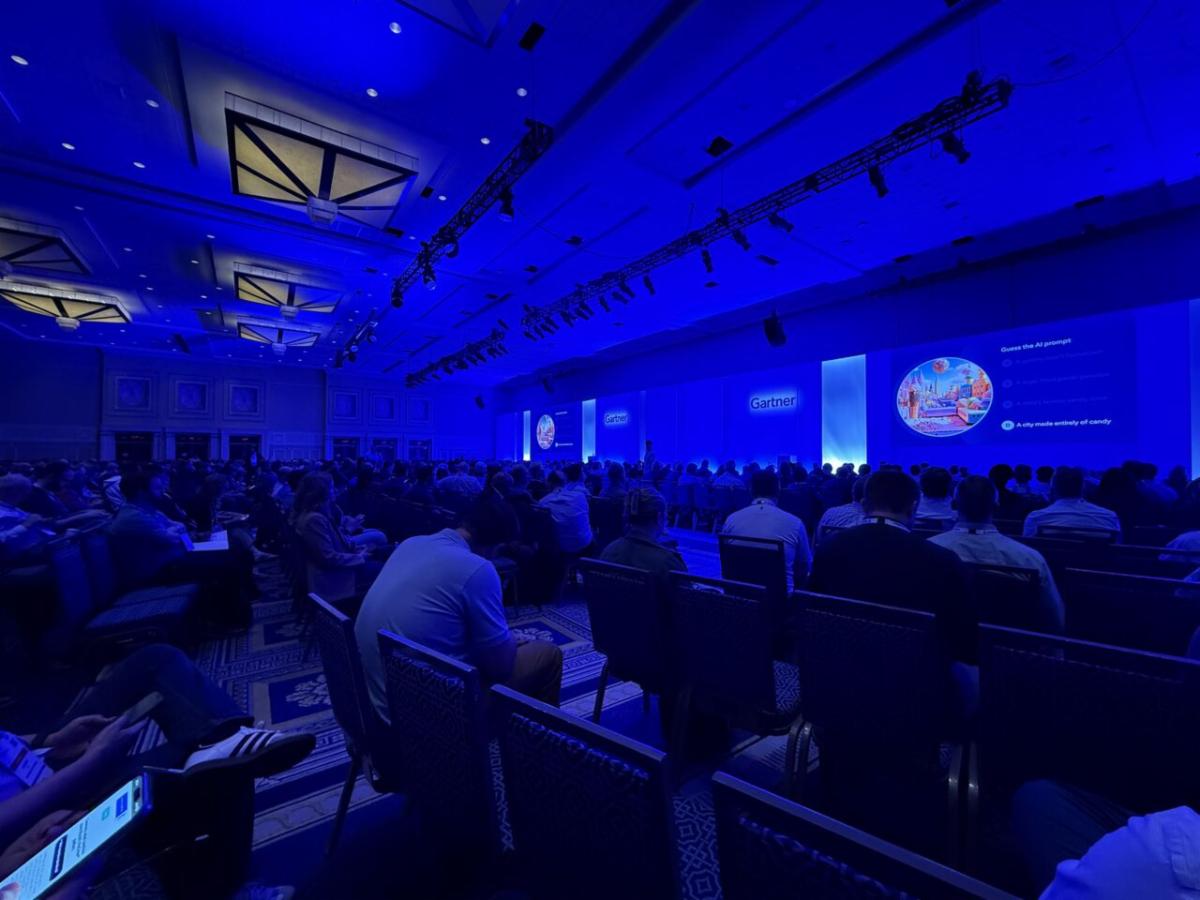
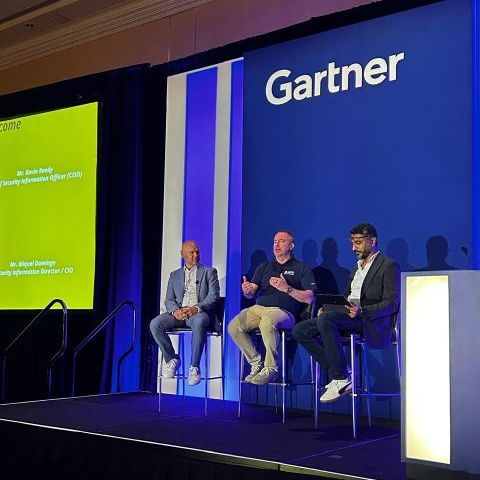
Del 1 al 3 de junio de 2026, se realizó el Gartner Security & Risk Management Summit en National Harbor, Maryland, reuniendo a miles de líderes de seguridad, gestión de riesgos, tecnología y negocios de todo el mundo. Considerado como el encuentro más relevante para la comunidad de ciberseguridad, el evento sirvió como un espacio clave para analizar los desafíos emergentes, compartir estrategias y conocer las principales tendencias que marcarán el futuro de la protección digital.

El eje central del Gartner Security & Risk Management Summit 2026 fue la necesidad de que las organizaciones evolucionen hacia una ciberseguridad más inteligente, rápida y colaborativa, con la inteligencia artificial como uno de los principales motores de transformación y riesgo. Este enfoque invita a las empresas a revisar no solo sus herramientas tecnológicas, sino también la forma en que toman decisiones, priorizan inversiones y gestionan el riesgo digital. Para los líderes de seguridad, los desafíos actuales son el traducir la complejidad técnica en una visión clara para el negocio, impulsando capacidades que permitan anticiparse a las amenazas, responder con mayor velocidad y construir organizaciones más resilientes frente a un entorno cada vez más dinámico.


Bafing en Gartner Security & Risk Management Summit 2026


La participación de Bafing en el Security & Risk Management Summit 2026 refleja nuestro acercamiento estratégico al ecosistema Gartner y a los principales referentes globales de la industria, permitiéndonos acceder de primera mano a las tendencias que están marcando la agenda mundial de ciberseguridad. Esta experiencia refuerza el compromiso de Bafing de mantenerse a la vanguardia y acompañar a sus clientes con una visión global, actualizada y orientada a construir organizaciones más seguras y resilientes.


Seguridad, riesgo e inteligencia artificial: una mirada transversal del Gartner Summit 2026


La integración entre ciberseguridad, gestión del riesgo y estrategia empresarial fue uno de los temas destacados del evento. Gartner enfatizó que la seguridad ya no debe entenderse únicamente como una función tecnológica, sino como un habilitador clave para la continuidad operativa, la innovación y el crecimiento de las organizaciones.


Asimismo, se destacó la creciente importancia de la gobernanza de la inteligencia artificial. A medida que las empresas incorporan herramientas basadas en IA en sus procesos, surge la necesidad de establecer marcos sólidos de control, supervisión y gestión de riesgos que permitan garantizar un uso seguro, responsable y alineado con los objetivos del negocio.

Principales temáticas tratadas:

  1. El rol estratégico del CISO y la comunicación con directorios.
  2. Gobernanza y gestión de riesgos de la inteligencia artificial.
  3. Resiliencia cibernética y continuidad del negocio.
  4. Gestión de la exposición y reducción de superficies de ataque.
  5. Evolución de las operaciones de seguridad modernas.
  6. Protección de identidades y acceso en entornos híbridos.

El Gartner Security & Risk Management Summit 2026 dejó en evidencia que la ciberseguridad continúa evolucionando desde un enfoque principalmente técnico hacia una disciplina cada vez más vinculada a la gestión empresarial y la toma de decisiones estratégicas.

Gartner Security & Risk Management Summit 2026

Principales Tendencias


Gobernanza de la IA: de la experimentación al control


La nueva etapa de la inteligencia artificial

La inteligencia artificial continúa transformando la forma en que las organizaciones operan y gestionan la seguridad. Durante el Gartner Security & Risk Management Summit 2026, los analistas señalaron que las empresas están avanzando desde una fase de adopción acelerada hacia una etapa donde la gobernanza, la supervisión y la gestión del riesgo son elementos fundamentales para asegurar un uso responsable de estas tecnologías.


Factores clave para una IA segura

Los anuncios incluyen varias piezas grandes:

  • Implementación de marcos de gobernanza para IA generativa.
  • Supervisión continua de riesgos asociados a modelos de IA.
  • Definición de políticas para el uso responsable de la tecnología.
  • Integración de seguridad y cumplimiento desde las primeras etapas.


Un equilibrio entre innovación y control

La principal conclusión es que la inteligencia artificial debe ser gestionada como un activo estratégico del negocio. Las organizaciones que logren equilibrar innovación, seguridad y gobernanza estarán mejor preparadas para aprovechar el potencial de la IA sin incrementar significativamente su exposición al riesgo.

La primera jornada del Gartner Security & Risk Management Summit 2026 estuvo centrada en el impacto que la inteligencia artificial está teniendo sobre la gestión de riesgos y la estrategia de seguridad empresarial. Los analistas destacaron la necesidad de fortalecer la resiliencia organizacional en un escenario donde los ataques impulsados por IA, la suplantación de identidad mediante deepfakes y las amenazas dirigidas a aplicaciones de inteligencia artificial continúan creciendo. Asimismo, se enfatizó que la seguridad debe evolucionar más allá de la prevención para enfocarse en la continuidad operativa, la recuperación ante incidentes y la protección de identidades como pilares fundamentales para las organizaciones modernas.


El CISO evoluciona hacia un rol estratégico de negocio


Más allá de la seguridad tecnológica

Uno de los mensajes más destacados del evento fue la transformación del rol del CISO. Gartner enfatizó que los responsables de seguridad ya no solo deben proteger sistemas y datos, sino también participar activamente en las decisiones estratégicas de la organización y contribuir a los objetivos corporativos.


Capacidades que marcan la diferencia

  • Comunicación efectiva con directorios y ejecutivos.
  • Traducción de riesgos técnicos a impacto financiero.
  • Participación en procesos de toma de decisiones.
  • Alineación de la seguridad con los objetivos del negocio.


La seguridad como habilitador empresarial

Los expertos coincidieron en que el éxito de los programas de ciberseguridad dependerá cada vez más de la capacidad de los líderes de seguridad para demostrar valor empresarial, facilitar la gestión del riesgo y fortalecer la resiliencia organizacional.


Gestión continua de la exposición al riesgo


Un enfoque proactivo frente a las amenazas

La gestión continua de la exposición (CTEM) se consolidó como una de las principales tendencias del Summit. Este enfoque busca identificar y priorizar vulnerabilidades, activos críticos y posibles rutas de ataque antes de que sean aprovechadas por actores maliciosos.


Elementos fundamentales del modelo CTEM

  • Identificación permanente de superficies de ataque.
  • Priorización de riesgos según impacto en el negocio.
  • Evaluación continua de vulnerabilidades críticas.
  • Fortalecimiento de capacidades de respuesta y recuperación.


Preparándose para un entorno más complejo

Gartner destacó que las organizaciones deben evolucionar desde estrategias centradas únicamente en la prevención hacia modelos que permitan anticipar, responder y recuperarse rápidamente de los incidentes. La resiliencia cibernética se posiciona, así como un componente esencial para la continuidad del negocio.


La identidad se convierte en el nuevo perímetro de seguridad


El auge de las identidades humanas y de máquina

Gartner destacó que la rápida adopción de inteligencia artificial, automatización y servicios en la nube está multiplicando la cantidad de identidades que las organizaciones deben gestionar. Ya no se trata únicamente de usuarios, sino también de agentes de IA, aplicaciones, APIs y sistemas automatizados que interactúan constantemente con información crítica.


Principales desafíos identificados

  • Modernización de los programas de Identity & Access Management (IAM).
  • Control de identidades de máquinas y agentes de IA.
  • Fortalecimiento de modelos Zero Trust.
  • Gestión centralizada de privilegios y accesos.


Una nueva prioridad para los equipos de seguridad

Los analistas señalaron que la identidad está reemplazando al perímetro tradicional como principal punto de control. A medida que aumentan los entornos híbridos y las interacciones automatizadas, la capacidad de verificar continuamente quién o qué accede a los recursos será fundamental para reducir riesgos.

El segundo día estuvo marcado por el análisis de las fuerzas que están transformando el panorama global de la ciberseguridad, incluyendo la inteligencia artificial, las tensiones geopolíticas y los avances en computación cuántica. Gartner resaltó que las organizaciones deben encontrar un equilibrio entre aprovechar la automatización y mantener una supervisión efectiva sobre los procesos críticos, especialmente en entornos donde los agentes de IA comienzan a asumir funciones operativas. La conferencia también reforzó la importancia de adoptar modelos sólidos de gobernanza para gestionar riesgos emergentes y preparar a las empresas para escenarios cada vez más complejos e impredecibles.


Preparación para la era postcuántica

El reloj ya comenzó a correr

Entre las tendencias emergentes destacadas por Gartner se encuentra la preparación para los riesgos asociados a la computación cuántica. Aunque la amenaza todavía no es inmediata, los expertos advirtieron que las organizaciones deben comenzar desde ahora a identificar y planificar la transición de los sistemas criptográficos que podrían quedar obsoletos durante los próximos años.


Acciones recomendadas por Gartner

  • Inventario de activos criptográficos existentes.
  • Identificación de sistemas con dependencia de algoritmos vulnerables.
  • Desarrollo de capacidades de criptoagilidad.
  • Definición de hojas de ruta para migraciones futuras.


Seguridad con visión de largo plazo

La computación cuántica representa uno de los mayores desafíos futuros para la protección de la información. Gartner considera que las organizaciones que comiencen a prepararse desde ahora tendrán una ventaja significativa frente a aquellas que posterguen la planificación de esta transición tecnológica.


La cultura de seguridad reemplaza la capacitación tradicional


El impacto de la IA en el factor humano

Otra de las conclusiones del Summit fue que las campañas tradicionales de concientización ya no son suficientes frente a amenazas impulsadas por inteligencia artificial. Deepfakes, phishing automatizado y contenidos generados por IA están elevando el nivel de sofisticación de los ataques dirigidos a las personas.


Nuevos enfoques para reducir riesgos


  • Programas adaptativos basados en comportamiento.
  • Capacitación personalizada según nivel de exposición.
  • Simulaciones más realistas de amenazas.
  • Desarrollo de competencias de uso seguro de IA.


De la conciencia a la acción

Gartner planteó que las organizaciones deben evolucionar desde programas centrados únicamente en la capacitación hacia modelos que fomenten comportamientos seguros de forma continua. El objetivo ya no es solo informar a los colaboradores, sino generar una cultura donde la seguridad forme parte natural de las decisiones diarias.


La jornada de cierre puso énfasis en el factor humano como un componente esencial de la estrategia de seguridad. Gartner destacó que, a pesar del avance de la automatización y la inteligencia artificial, las personas continúan desempeñando un papel determinante en la reducción de riesgos y la construcción de una cultura de seguridad efectiva. Además, se abordó la necesidad de fortalecer la gobernanza de la IA, optimizar la gestión continua de la exposición (CTEM) y consolidar el rol estratégico del CISO como puente entre la gestión tecnológica y los objetivos del negocio. El mensaje final fue claro: el futuro de la ciberseguridad dependerá de la capacidad de combinar tecnología, liderazgo y resiliencia organizacional.


Conclusiones del Gartner Summit 2026


Gobernanza, Resiliencia y Liderazgo: Las Claves del Gartner 2026


El Gartner Security & Risk Management Summit 2026 reunió a líderes de seguridad, tecnología y gestión del riesgo para analizar los desafíos que enfrentan las organizaciones en un entorno cada vez más digital y dinámico. El evento dejó en claro que la ciberseguridad debe evolucionar desde un enfoque técnico hacia una función estratégica alineada con los objetivos del negocio.


Uno de los mensajes más relevantes fue la necesidad de establecer una gobernanza sólida para la inteligencia artificial. A medida que las empresas aceleran la adopción de estas tecnologías, se vuelve indispensable implementar controles, supervisión y marcos de gestión que permitan aprovechar sus beneficios sin aumentar la exposición al riesgo.


La conferencia también destacó la importancia de la gestión continua de la exposición (CTEM) y de la resiliencia cibernética. Las organizaciones deben adoptar una visión proactiva que les permita identificar vulnerabilidades, priorizar riesgos y fortalecer sus capacidades de respuesta y recuperación frente a amenazas cada vez más sofisticadas.


Finalmente, Gartner reforzó el papel estratégico del CISO dentro de las organizaciones. La capacidad de traducir riesgos técnicos en impactos de negocio, comunicar eficazmente con los directorios y participar en la toma de decisiones será clave para construir empresas más seguras, resilientes y preparadas para el futuro digital.


Reflexiones finales del Gartner Summit 2026


"Las conclusiones presentadas en el Gartner Security & Risk Management Summit 2026 reflejan una realidad cada vez más clara: la ciberseguridad ha dejado de ser únicamente una función tecnológica para convertirse en un componente estratégico del negocio. La gobernanza de la inteligencia artificial, la gestión continua de la exposición y la resiliencia organizacional marcarán la evolución de las empresas durante los próximos años.


Desde Bafing, vemos estas tendencias como una oportunidad para seguir acompañando a nuestros clientes en la construcción de entornos digitales más seguros, resilientes y preparados para enfrentar los desafíos de un escenario tecnológico en constante transformación.


Invitamos a nuestros clientes a reunirse con nosotros para conversar sobre las principales tendencias discutidas en Gartner, analizar su impacto en cada organización y explorar cómo convertir estos aprendizajes en acciones concretas para fortalecer su estrategia de ciberseguridad."


Paolo Bisso

CEO de Bafing

Fuente: Bafing


Central: +511 2259900 anexo 110

Equipo de Marketing: marketing@bafing.com o al +51 969454618

Command Center y SOC: helpdesk@bafing.com o al +51 971500877


www.bafing.com

Facebook

Twitter

LinkedIn

LinkedIn Síguenos

Acerca de Bafing

Somos una empresa con más de 29 años de experiencia en el mercado de Tecnologías que ofrece soluciones muy especializadas en Ciberseguridad, eHealth y Smart Buildings.

El presente documento es una comunicación de carácter general hecha exclusivamente con propósitos informativos. Usted recibe este newsletter tras haberse suscrito al mismo. Si no desea continuar recibiéndolo, por favor escribir a bdigital@bafing.com